


Google прекъсна дейността на ботнета x.cpe, който в пика си е обхващал над 1,3 млн. устройства с Android TV. Според екипа на компанията за анализ на киберзаплахи засегнатите телевизионни приставки са били сертифицирани от Google. Повечето са продавани под марката MECOOL и са произведени от базираната в Шънджън Videostrong Technology.
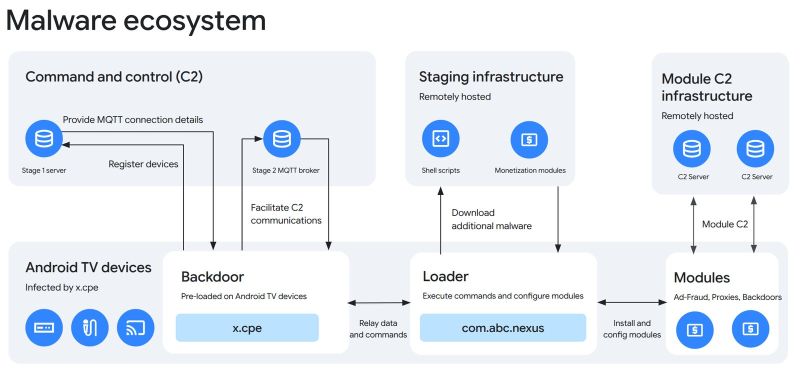
Приставките са преминали проверките за сертифициране, тъй като зловредните компоненти са се инсталирали дистанционно, след като потребителят настрои устройството и го свърже с интернет. Тогава предварително инсталирано приложение, познато като x.cpe или com.oemservice, се е свързвало със сървър на операторите. Приложението е разполагало със системни права, които са му позволявали да инсталира допълнителни модули без знанието на потребителя. То е изключвало и Google Play Protect, за да попречи на защитата да засече модулите.
Според Google x.cpe бързо се е развил в триетапна платформа, чрез която операторите са продавали достъп до заразените устройства на трети страни. Повечето приставки са използвани за пренасочване на интернет трафик през домашните връзки на потребителите или за рекламни измами. Операторите са можели също да изпълняват команди, да заснемат съдържанието на екрана и да проверяват какви други устройства са свързани към същата локална мрежа.
За прекъсването на ботнета Google е работила с японската Национална полицейска агенция, Synthient и Trend Micro. Компанията е предприела правни действия за спирането на домейните и сървърите, чрез които Videostrong е управлявала мрежата и е инсталирала зловредния софтуер. Мерките са засегнали и инфраструктура, свързана с други кампании. По оценка на Google Videostrong е загубила достъп до общо около 10 млн. компрометирани устройства, като тази оценка обхваща и кампании извън x.cpe.
Trend Micro е преброила близо 1,47 млн. устройства, заразени с x.cpe. Най-много са засечени в Бразилия, Малайзия, Ирак, Мексико и Тайван. Synthient е публикувала списък със 182 засегнати моделни наименования, сред които е MECOOL KT1. Списъкът позволява на собствениците на Android TV приставки да проверят конкретния си модел.
Спирането на управляващите сървъри оставя зловредните модули неактивни, но те остават инсталирани като системни приложения и трудно могат да бъдат премахнати от потребителя. Google Play Protect също остава изключен на засегнатите устройства. Google е прекратила отношенията си с Videostrong и ще ограничи достъпа на компанията и дъщерните ѝ дружества до своите приложения и услуги за Android. Тя обновява и процедурата за сертифициране, за да засича подобни схеми.


Коментари
Моля, регистрирайте се от TУК!
Ако вече имате регистрация, натиснете ТУК!
Няма коментари към тази новина !
Последни коментари